Skip to content

🎓 完全零基础?从【第〇篇 · 零基础预科】开始,全部免费 → 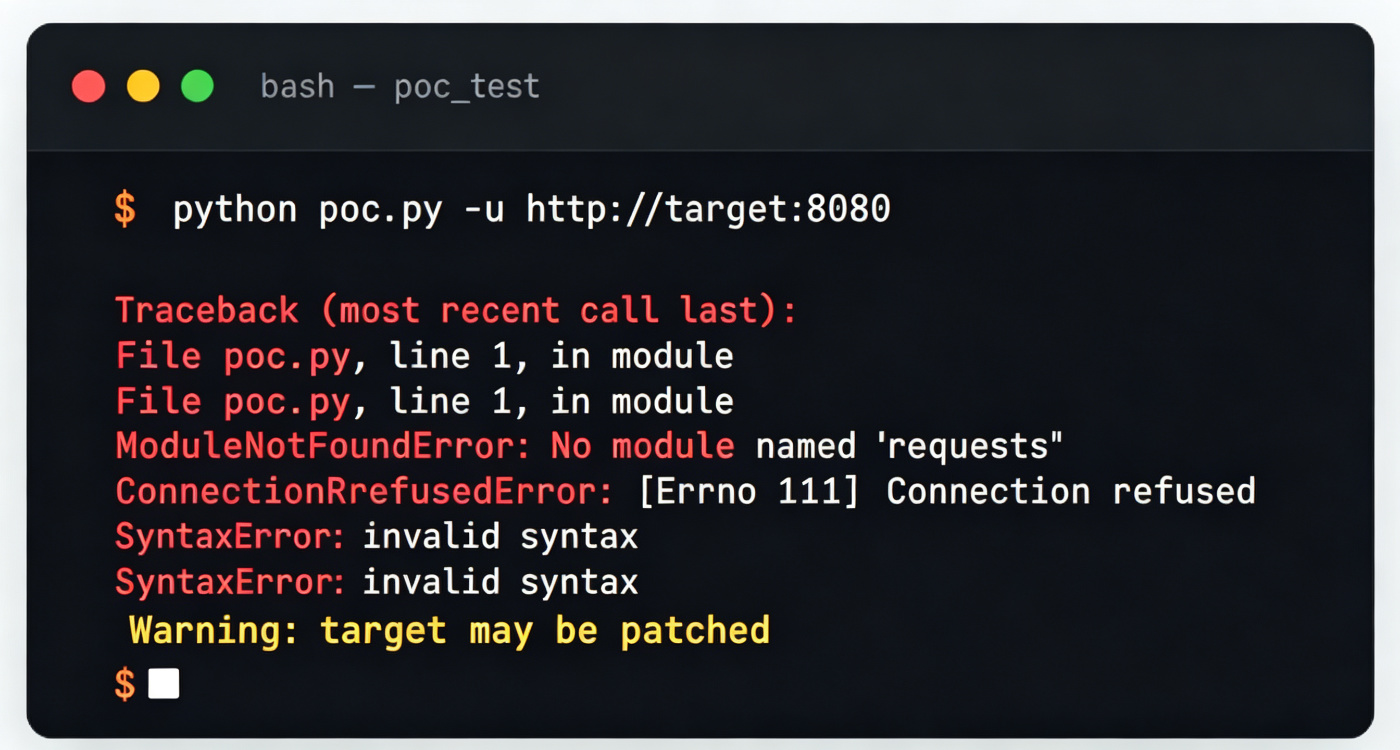
光跃Eason·安研社
AI时代,安全别死记硬背
懂本质 · 通底层 · 实战中快速成长
专注渗透测试与漏洞复现实战。这里不堆砌零散 POC,而是带你吃透漏洞底层原理,建立一套能迁移到任何新漏洞的学习方法论——让 AI 为你所用,而不是被 AI 淘汰。
$ docker-compose up -d cve-2026-34486
[+] Running 2/2
✔ Network lab_default Created
✔ Container tomcat-rce Started
$ python detect.py -t http://127.0.0.1:8080
[*] Target is vulnerable! Ready to exploit.
01
同样是学漏洞,差别在哪
网上零散找 POC
- ❌ POC 复制下来跑不通,报错看不懂
- ❌ 换个版本、换个 IP 又不会了
- ❌ AI 给的代码像模像样,一执行全是错
在安研社体系化学习
- ✅ 靶场一键拉起,环境不再是拦路虎
- ✅ 懂底层原理,换环境也能变通
- ✅ 学会驾驭 AI,让它成为你的助手
02
你能在这里获得什么
前 100 人券后 169
付费知识星球
光跃Eason·安研社 · 年度
199 元/年
- ✓ 完整体系:预科 / Web / Java / 云 & AI / 内网 AD
- ✓ 每个漏洞的前置知识 + 逐行详解,对应 B 站视频与 L1
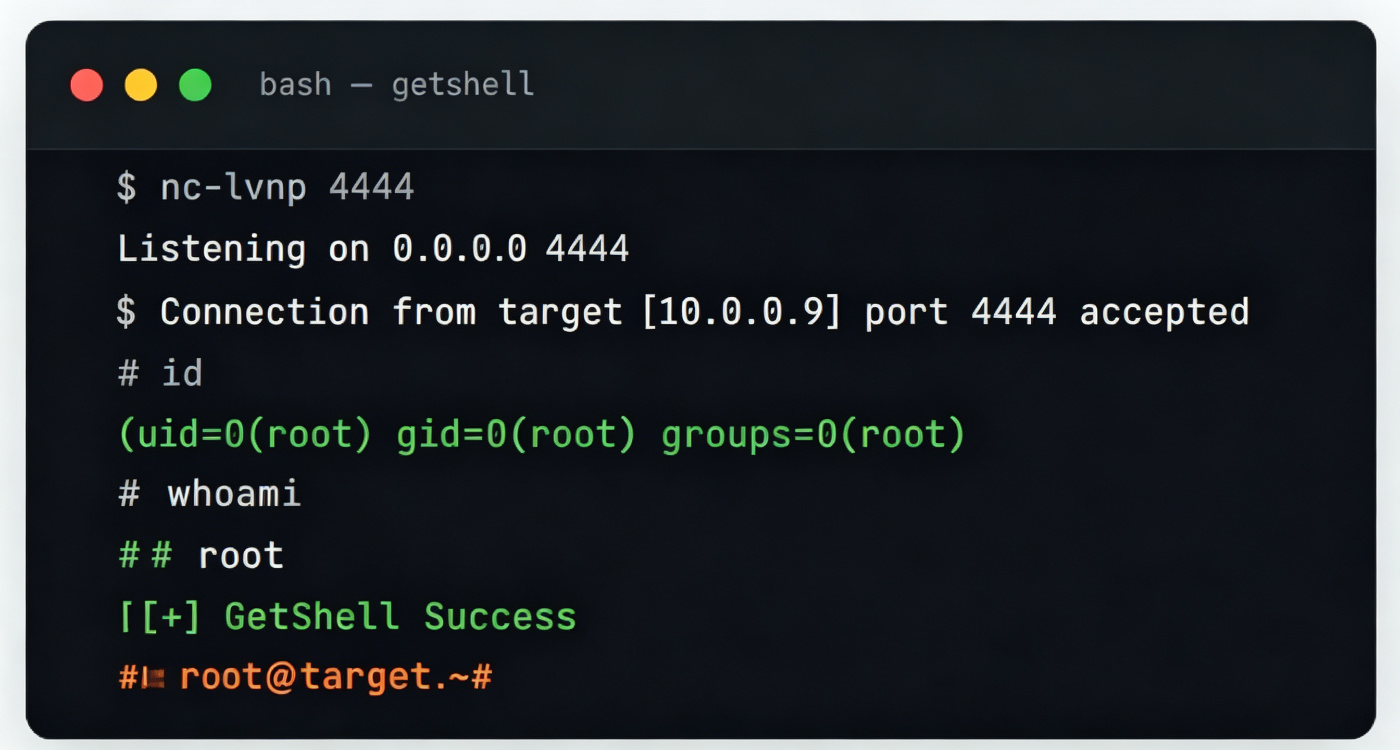
- ✓ 手工 Payload GetShell 全流程
- ✓ 问答答疑 + 持续更新,旧篇紧跟技术打磨
加入星球 72 小时内可自助全额退款;只想先拿免费资料?加微信领 L1 入门资料包 →
更新节奏本站免费可读 51 篇 · 完整正文按系列持续更新上线
按系列持续更新上线旧文随技术发展持续修订目录持续扩充,不设上限
03
最近更新
最新漏洞
CVE-2026-34486Tomcat Tribes 绕过 RCE已上线CVE-2026-63030WordPress REST API RCE即将上线
CVE-2026-21858n8n 未授权 RCE即将上线
04
适合什么样的人
零基础入门的新手
不知道从哪学起、环境搭不起来、命令看不懂,手把手带你走第一步
会复现但不懂原理
POC 能跑但说不清为什么,想从【照抄】进阶到【变通】
想用 AI 提效的人
怎么向 AI 提问、怎么判断答案对错、怎么让它真正帮到你
准备入行/转行安全
需要完整知识体系和实战项目,为求职面试打基础